진짜 로그인 화면이 어떻게 함정이 될까요
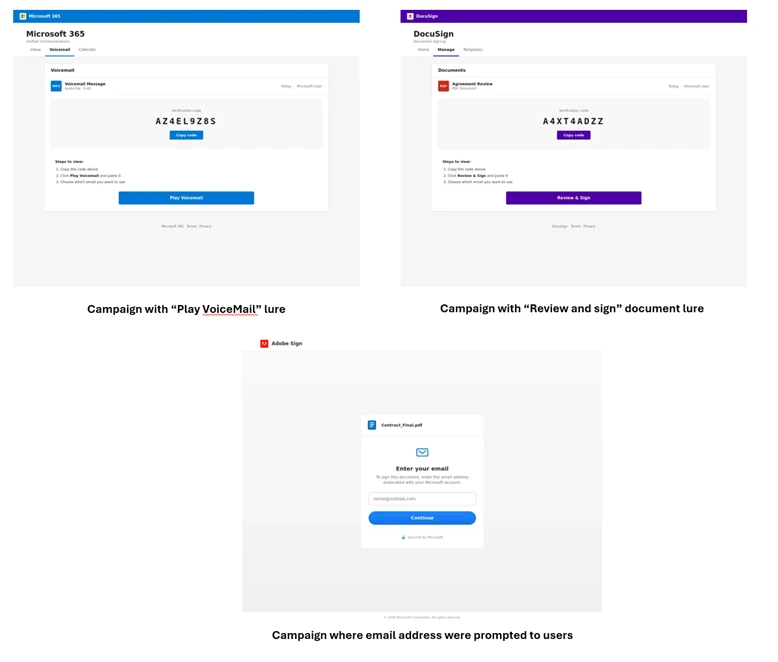
“새 음성메시지를 확인하세요.” 업무 메일을 열었더니 짧은 코드와 Microsoft로 이동하는 버튼이 있어요. 이동한 주소도 진짜이고, 평소처럼 로그인과 추가 인증을 마쳤어요. 그런데 그 승인이 내 문서를 여는 대신 다른 사람의 접속을 허락했다면 어떨까요?
Microsoft가 4월 6일 공개한 기기 코드 피싱(device code phishing) 분석에 등장하는 흐름이에요. 문서 서명이나 음성메시지 확인을 미끼로 쓰고, 인증 자체는 정상 서비스에서 진행하게 만들었어요. 공식
9월 보고서에서는 메일 반출까지 이어졌어요
Anthropic의 새 위협 보고서는 2025년 12월부터 2026년 8월까지 차단한 악용을 정리했어요. 회사가 GTG-20006으로 분류한 공격자는 외교·정부 인사를 겨냥한 Microsoft 365 토큰 탈취 캠페인을 운영했고, 최소 8개 조직에서 메일 기록에 접근해 반출했다고 해요. 국가 검찰 기관과 군사 교육 기관, 지역 정부 간 기구가 포함됐어요. 공식
여기서 토큰(token)은 로그인 뒤 서비스가 발급하는 접속 허가증에 가까워요. 매번 비밀번호를 넣는 대신 이 허가증으로 계정에 접근하는 것이죠. 공격자는 자신이 시작한 인증에 피해자가 동의하게 만들어 이 허가증을 얻었어요. 비밀번호 자체를 훔쳤다는 뜻과는 달라요. 공식
보고서에 따르면 AI는 대상 시스템을 조사하고 피싱 기반을 만드는 데 쓰였고, 사람의 지시 아래 일부 침입 작업도 실행했어요. 이후 훔친 자료를 추출·정리하고 접근을 유지하는 작업에도 연결됐어요. 메일 한 통을 그럴듯하게 쓰는 능력보다, 공격의 앞뒤 작업을 이어 붙이는 능력이 드러난 셈이에요. 전체 AI 이용자의 악용 비율을 측정한 연구가 아니라, Anthropic이 관찰해 차단한 사례의 기록이에요. 공식
TV에 줄 출입증을 남에게 준 셈이에요
기기 코드 인증(device code authentication)은 TV나 프린터처럼 긴 비밀번호를 입력하기 어려운 기기를 위한 정상 기능이에요. TV에 표시된 코드를 휴대폰 브라우저에 입력하면 TV가 내 계정에 연결되죠. 중요한 것은 코드를 어디에 입력했는지와 함께, 그 코드를 처음 요청한 기기가 무엇인지예요. 공식
피싱에서는 공격자가 먼저 접속을 요청해 코드를 받아요. 피해자는 그 코드를 “업무 문서를 여는 절차”로 이해하고 승인하지만, 서비스가 허락하는 대상은 공격자가 시작한 세션이에요. 정상 주소와 추가 인증을 거쳤다는 사실만으로 그 접속의 목적까지 확인되지는 않는 것이죠. 공식
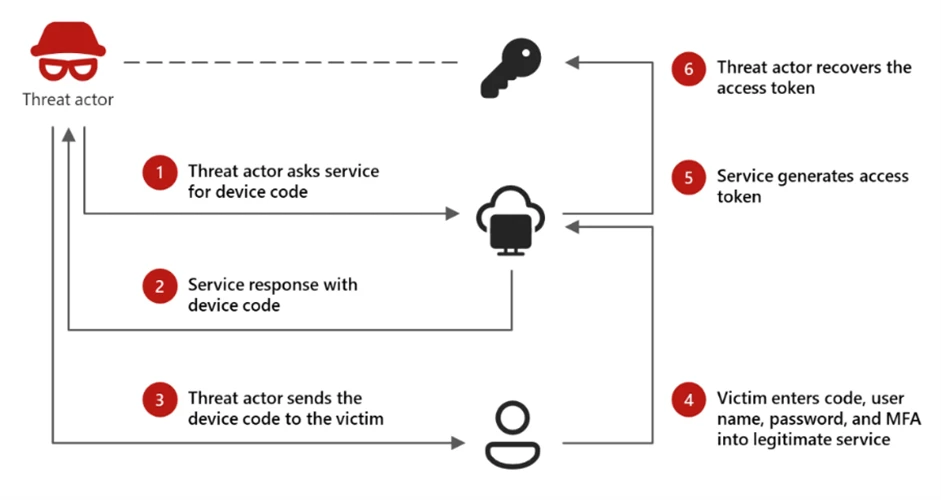
확인 질문도 한 가지 더 필요해요
Microsoft는 생성 AI가 직무와 업무 맥락에 맞춘 유인 메일을 만드는 데 쓰였다고 분석했어요. 청구서나 견적 요청처럼 평소 처리하는 일과 닮을수록, 코드 입력도 업무의 다음 단계처럼 받아들이기 쉬워져요. 공식
| 확인할 상황 | 함께 볼 질문 |
|---|---|
| 정상 로그인 주소가 열렸어요 | 이 로그인 요청을 내가 시작했나요? |
| 코드 입력을 요구해요 | 지금 연결하려는 기기는 내 기기인가요? |
| 앱 접속 승인이 나왔어요 | 예상한 앱과 작업에 대한 승인인가요? |
조직에서는 기기 코드 인증이 필요한 업무를 파악하고 허용 범위를 정할 수 있어요. Microsoft는 필요한 경우에만 이 흐름을 허용하는 조건부 접근 정책과 사용자 안내를 권고해요. 주소 확인에 승인 대상 확인을 더하는 접근이에요. 공식